nginx: gli header di sicurezza che servono davvero
HSTS, nosniff, Referrer-Policy e CSP in modalità report-only su nginx: cosa fa ciascuno, come scriverli e la trappola di add_header che li fa sparire senza avvisare.
HSTS, nosniff, Referrer-Policy e CSP in modalità report-only su nginx: cosa fa ciascuno, come scriverli e la trappola di add_header che li fa sparire senza avvisare.
Su Debian il jail sshd di fail2ban è già attivo, legge il journal e banna con nftables. Le tre impostazioni che contano, come non bannare te stesso e il comando di unban da imparare prima di servirtene.
Come configurare ufw su un server senza perdere l’accesso SSH, perché l’ordine delle regole conta e perché una regola sulla porta 3306 non ferma un container Docker.
Cosa fa davvero unattended-upgrades appena installato, cosa non tocca di proposito e come verificare che stia girando sul serio.
Un plugin che blocca il login dopo cinque tentativi fa comunque partire WordPress a ogni tentativo. Con limit_req nginx li ferma prima di PHP: zona, rate, burst, e la prova a vuoto da fare prima di accendere.
Poche direttive di sshd_config fanno la differenza su un server esposto in rete. Quali sono, quali sono già attive di default e il trabocchetto dell’Include su Debian e Ubuntu.
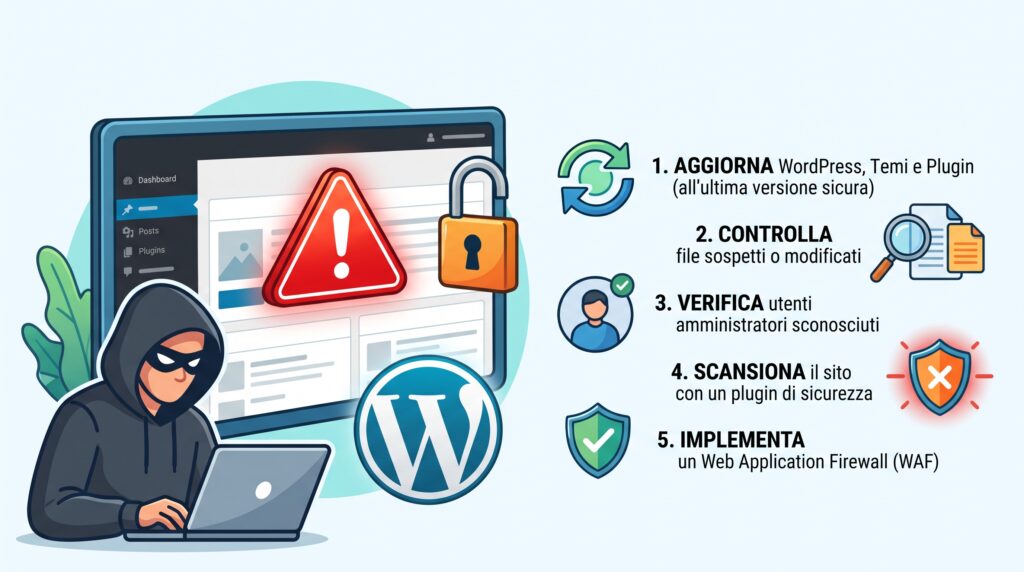
Il 17 luglio 2026 WordPress ha rilasciato 7.0.2 e 6.9.5 per due falle che, messe in fila, permettono di eseguire codice su un sito senza avere alcuna credenziale. Come capire se il tuo era esposto e cosa guardare adesso.
Un container Docker parte come root se nessuno gli dice il contrario. Ecco cosa comporta davvero e come mettere in sicurezza un’immagine PHP-FPM + nginx con utente non privilegiato, filesystem in sola lettura e capability azzerate.