nginx: gli header di sicurezza che servono davvero
HSTS, nosniff, Referrer-Policy e CSP in modalità report-only su nginx: cosa fa ciascuno, come scriverli e la trappola di add_header che li fa sparire senza avvisare.
HSTS, nosniff, Referrer-Policy e CSP in modalità report-only su nginx: cosa fa ciascuno, come scriverli e la trappola di add_header che li fa sparire senza avvisare.
Un plugin che blocca il login dopo cinque tentativi fa comunque partire WordPress a ogni tentativo. Con limit_req nginx li ferma prima di PHP: zona, rate, burst, e la prova a vuoto da fare prima di accendere.
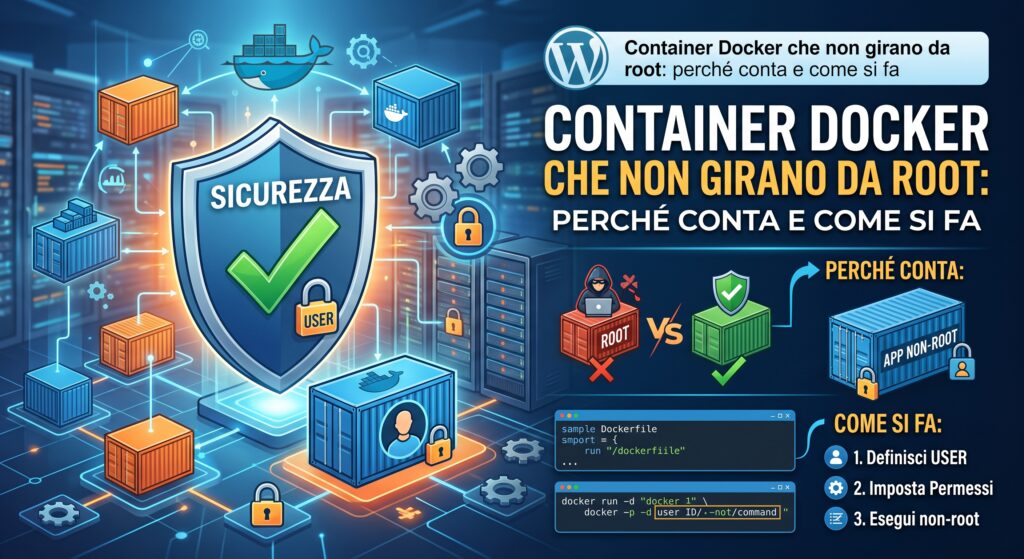
Un container Docker parte come root se nessuno gli dice il contrario. Ecco cosa comporta davvero e come mettere in sicurezza un’immagine PHP-FPM + nginx con utente non privilegiato, filesystem in sola lettura e capability azzerate.
Un tool a riga di comando per provisionare, certificare e rimuovere siti WordPress su un VPS con nginx, PHP-FPM, MySQL e WP-CLI — le stesse convenzioni ogni volta, backup automatico prima di ogni rimozione.